ClaudeのIP許可リストは、組織の管理者が信頼するIPアドレスだけを登録し、それ以外からのアクセスを拒否する設定です。
2026年11月5日のClaude Platformのリリースノートで、Claude Consoleのbetaとして案内されました。
この記事は、2026年11月8日に公式ドキュメントを開いて確認した内容だけをもとにしています。
この記事で確認できるのは、次の4点です。
- どこからのアクセスが守られ、どこが対象外か
- 設定画面の場所と、保存から反映までの流れ
- 管理者自身が締め出されないための準備
- 締め出されたときの戻し方
ClaudeのIP許可リストとは(beta)
IP許可リストとは、組織全体に1つ設定する「接続を許すIPアドレスの一覧」です。
組織の管理者またはオーナーが範囲を登録します。Anthropicは対象のリクエストごとに接続元の公開IPアドレスを一覧と照合し、載っていなければ拒否します(公式ドキュメント「IP allowlisting」)。
目的は、APIキーが漏れても使える場所を限ることです(公式ドキュメント「IP allowlisting」)。
拒否されたときの見え方は、経路によって次のように分かれます。
- API利用:Messages APIは403の
permission_errorを返し、メッセージはYour IP address isn't in this organization's allowed range.になります - 画面から使う場合:英語で
Your current network can’t access this organizationという題のページが表示されます
出典は公式ドキュメント「IP allowlisting」です。
公式ページは、betaがAnthropicとの契約のもとで提供されると説明し、設定や挙動はbeta期間中に変わりうると記しています(公式ドキュメント「IP allowlisting」)。
Claude PlatformとClaude Enterpriseの違い
許可リストは、Claude Platform(Consoleと API)とClaude Enterprise(claude.ai)で別々に持ちます。
| 比較する点 | Claude Platform(Console・API) | Claude Enterprise(claude.ai) |
|---|---|---|
| 設定できる人 | 組織の管理者またはオーナー | オーナーまたはプライマリオーナー(管理者は変更できない) |
| 設定画面 | Claude Consoleの「Identity and access」ページ | claude.aiの「Organization settings」内の「Organization and access」 |
| エントリ追加のボタン | Add entry | Add IP range |
| 守りたいもの | 漏れたAPIキーの悪用 | 盗まれたサインイン情報の悪用 |
| 締め出し回避のチェック | Allow admins to access this settings page from any IP address | Allow owners to access this settings page from any IP address |
同じ組織でも、Claude Enterpriseの許可リストはClaude Platformとは別のリストです(公式ドキュメント「IP allowlisting」)。両方を使う場合は、それぞれの画面で設定します。
許可リストの対象になる範囲と対象外
対象になるのは、Console、特定のAPIエンドポイント、Admin API、Claude Enterpriseの各アプリです。
Claude Platformの組織では、次のものが対象です(公式ドキュメント「IP allowlisting」)。
| 区分 | 対象のもの |
|---|---|
| Claude Console | 画面からのアクセス |
| Claude API | Messages、Message Batches、Token Counting、Models、Files、Skills(APIキーまたはWorkload Identity Federationのトークンで呼ぶ場合) |
| Claude Managed Agents | Agents、Sessions、Environments、Vaults、Memory stores(APIキーまたはWorkload Identity Federationのトークンで呼ぶ場合) |
| 組織向けAPI | Admin APIとCompliance API(この組織だけを対象にしたキーの場合) |
Claude Enterpriseの組織では、次のものが対象です。
- ブラウザ・デスクトップ・モバイルのClaude
- Claudeアカウントでサインインして使うClaude Code
- Claude in Chrome、Officeアドイン、Cowork、Remote Tools
出典は公式ドキュメント「IP allowlisting」です。
一方で、次のものは対象外です。
- Claude Managed Agentsの実行環境(ランタイム)内のネットワーク通信
- Amazon Bedrock上のClaude、Claude Platform on AWS、Google Cloud上のClaudeモデル、Microsoft Foundry上のClaude
- Claude Enterpriseでは、Claude Design、Claude in Slack、Claude Academy
Managed Agentsの課金やbeta条件は、次の記事で確認できます。
Claude Managed Agentsの料金|課金の仕組みとbeta条件
対象外の範囲は公式ドキュメント「IP allowlisting」の「Limitations」に書かれています。
クラウド経由でClaudeを使っている場合は、その経路に別の制御が必要かを確認してください。
Claude Enterpriseでは、チャットでClaudeが処理を進めている最中に利用者が締め出されても、そのタスクは最大24時間続くことがあります。利用者は許可リストの外から、そのチャットを開いたり操作したりできません(公式ドキュメント「IP allowlisting」)。
名前は似ていますが、この記事のIP許可リストは組織全体の設定です。
Claude Codeの/sandboxにある許可リストとは別のものとして、次の記事で扱っています。
Claude Codeのサンドボックス使い方|/sandboxの設定と許可リスト
設定手順
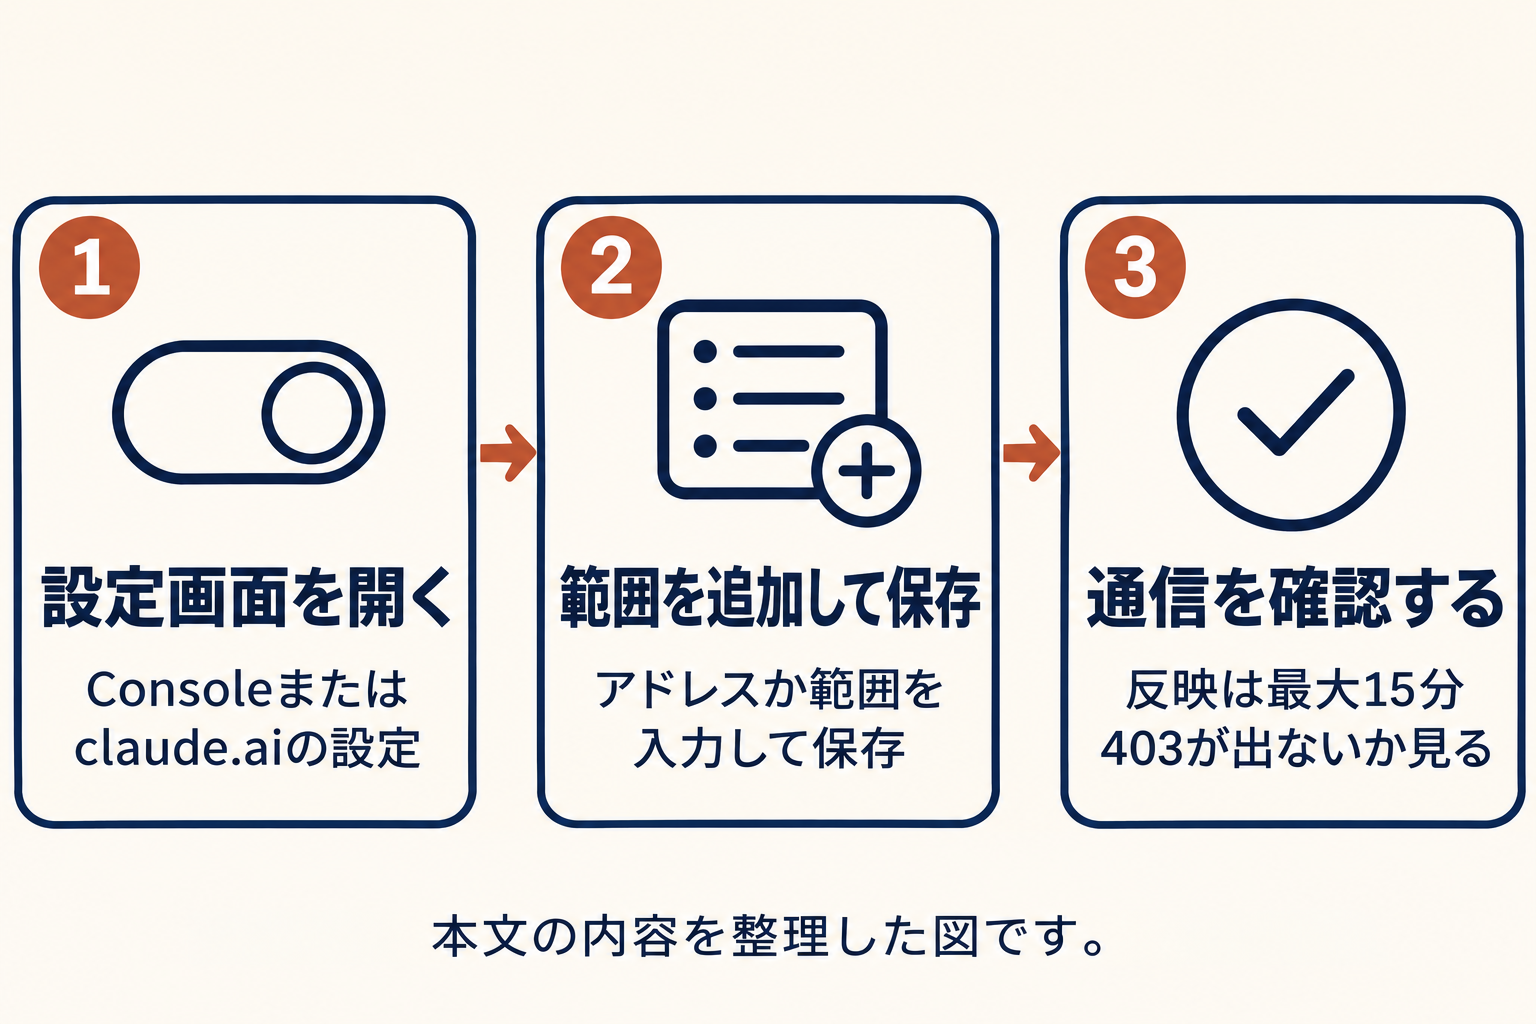
設定は、設定画面でトグルをオンにし、範囲を追加して保存し、反映後に通信を確認する3段階です。
- 設定画面を開く。Claude PlatformはConsoleの「Identity and access」、Claude Enterpriseはclaude.aiの「Organization settings」内の「Organization and access」です。「IP allowlist」トグルをオンにしても、保存するまで何も変わりません(公式ドキュメント「IP allowlisting」)。
- 「Add entry」(Console)または「Add IP range」(claude.ai)を押し、アドレスか範囲をカンマ区切りで入力してEnterを押す。サーバー・CI・利用者が接続する各ネットワークと、いま接続中のネットワークも入れます(公式ドキュメント「IP allowlisting」)。
- 「Save」を押して確認する。反映には最大15分かかることがあります。その間に403の
permission_errorが出ていないかをアプリ側で見ます(公式ドキュメント「IP allowlisting」)。
公式ページは、毎日や毎週だけ動くジョブも含めて見落としを探すよう促しています。Claude Enterpriseでは、各ネットワークの利用者に、Claudeを開けるか確認してもらう流れです(公式ドキュメント「IP allowlisting」)。
入力できる形式と書き方の注意
入力できるのは、IPv4またはIPv6の単一アドレスか、CIDR範囲です。
| 種類 | 書き方の例(公式ページの例) | 補足 |
|---|---|---|
| 単一のアドレス | 203.0.113.5 | 1件ずつ登録 |
| IPv4の範囲 | 203.0.113.0/24 | /8より広い範囲は不可 |
| IPv6の範囲 | 2001:db8::/32 | /32より広い範囲は不可 |
一覧に載せられるのは最大1,000件です。登録するのは、トラフィックが外へ出ていく公開アドレスで、10.0.0.0/8のようなプライベート範囲ではありません(公式ドキュメント「IP allowlisting」)。
共有のプロキシアドレスを登録すると、漏れたキーや盗まれたサインインを持つ攻撃者がそのプロキシ経由で使える可能性がある、と公式ページは注意しています(公式ドキュメント「IP allowlisting」)。
管理者が締め出されないための準備
保存時に確認されるのは、いま操作している自分のアドレスだけです。
公式ページによると、サーバー、同僚、明日接続するアドレスまでは確認されません(公式ドキュメント「IP allowlisting」)。保存前に、次の点を洗い出します。
- データセンター、CI、オフィス、VPN、プロキシ、自前ホストのサンドボックスのワーカーの、IPv4とIPv6の公開アドレスを一覧にする
- 自宅やモバイルのアドレスは予告なく変わることがあるため、固定の拠点を優先する
- 「Allow admins to access this settings page from any IP address」(claude.aiでは「Allow owners…」)にチェックを入れ、どこからでも設定画面だけは開けるようにする
チェックを入れる弱点も明記されています。管理者のセッションが乗っ取られると、遠隔から許可リストを書き換えられる可能性があります(公式ドキュメント「IP allowlisting」)。
Compliance APIを使っている組織では、Activity Feedに許可リストの変更が記録され、後から確認できます。
Claude Enterpriseでは、プロキシ越しの経路にも注意が必要です。
Claude in Chrome、Cowork、Remote Tools、Officeアドインの一部機能はbridge.claudeusercontent.comを経由します。
このホストへの通信がclaude.aiやapi.anthropic.comと別のアドレスから出る場合は、そのアドレスも登録します(公式ドキュメント「IP allowlisting」)。
実践用の「ChatGPT・Gemini・Claude 仕事別の使い分け実践キット」を無料で配布しています。LINE で「AIの使い分け」と送ると届きます。LINEで受け取る
仮の例:導入前の洗い出し表
洗い出しは、拠点ごとに「出口のアドレス」と「見落としやすい点」を並べると進めやすくなります。
次は、公式ページの注意点から組み立てた仮の例です。アドレスは公式ページの例と同じ文書用の範囲のもので、実在の組織のものではありません(公式ドキュメント「IP allowlisting」)。
| 確認する場所 | 登録する形(仮の例) | 見落としやすい点 |
|---|---|---|
| オフィス | 203.0.113.5 | 拠点が複数ならそれぞれの出口 |
| VPNの出口 | 203.0.113.0/24 | VPNを切って作業する人が締め出される |
| CI・バッチ | 203.0.113.20 | 毎日や毎週だけ動くジョブは反映後に初めて失敗する |
| IPv6で出る通信 | 2001:db8::/32 | IPv4だけ登録して、IPv6の経路を忘れる |
| 在宅・モバイル | 登録しない(変わりやすい) | 許可リストの外から使えなくなる |
裏で動かすジョブのログイン期限は、次の記事も確認してください。
Claude Codeを裏で回す|サブエージェントの使用量とログイン期限
在宅やモバイルの利用者は、モバイル回線、自宅Wi-Fi、VPNなしのノートPCから、リストにつながるネットワークへ接続するまでブロックされます(公式ドキュメント「IP allowlisting」)。
拒否されたときの見え方
どの経路で拒否されたかによって、表示されるエラーは異なります。
| 経路 | 見え方 |
|---|---|
| Claude API(Messages APIなど) | 403のpermission_errorと「Your IP address isn’t in this organization’s allowed range.」 |
| Claude Consoleやclaude.ai(ブラウザ・デスクトップ) | 「Your current network can’t access this organization」という題のページ |
| Claude Code(Claudeアカウントでサインイン、Enterprise) | 403のAPIエラーで、APIと同じメッセージ |
ブロックされた人も、別の組織や個人アカウントなら引き続きサインインして使えます(公式ドキュメント「IP allowlisting」)。
Claude Code側の設定の見直しは、権限設定と設定ファイルの記事が参考になります。
Claude Codeのsettings.json|場所と優先順位・確認方法
Claude Codeの権限設定(permissions)の使い方
締め出されたときの戻し方
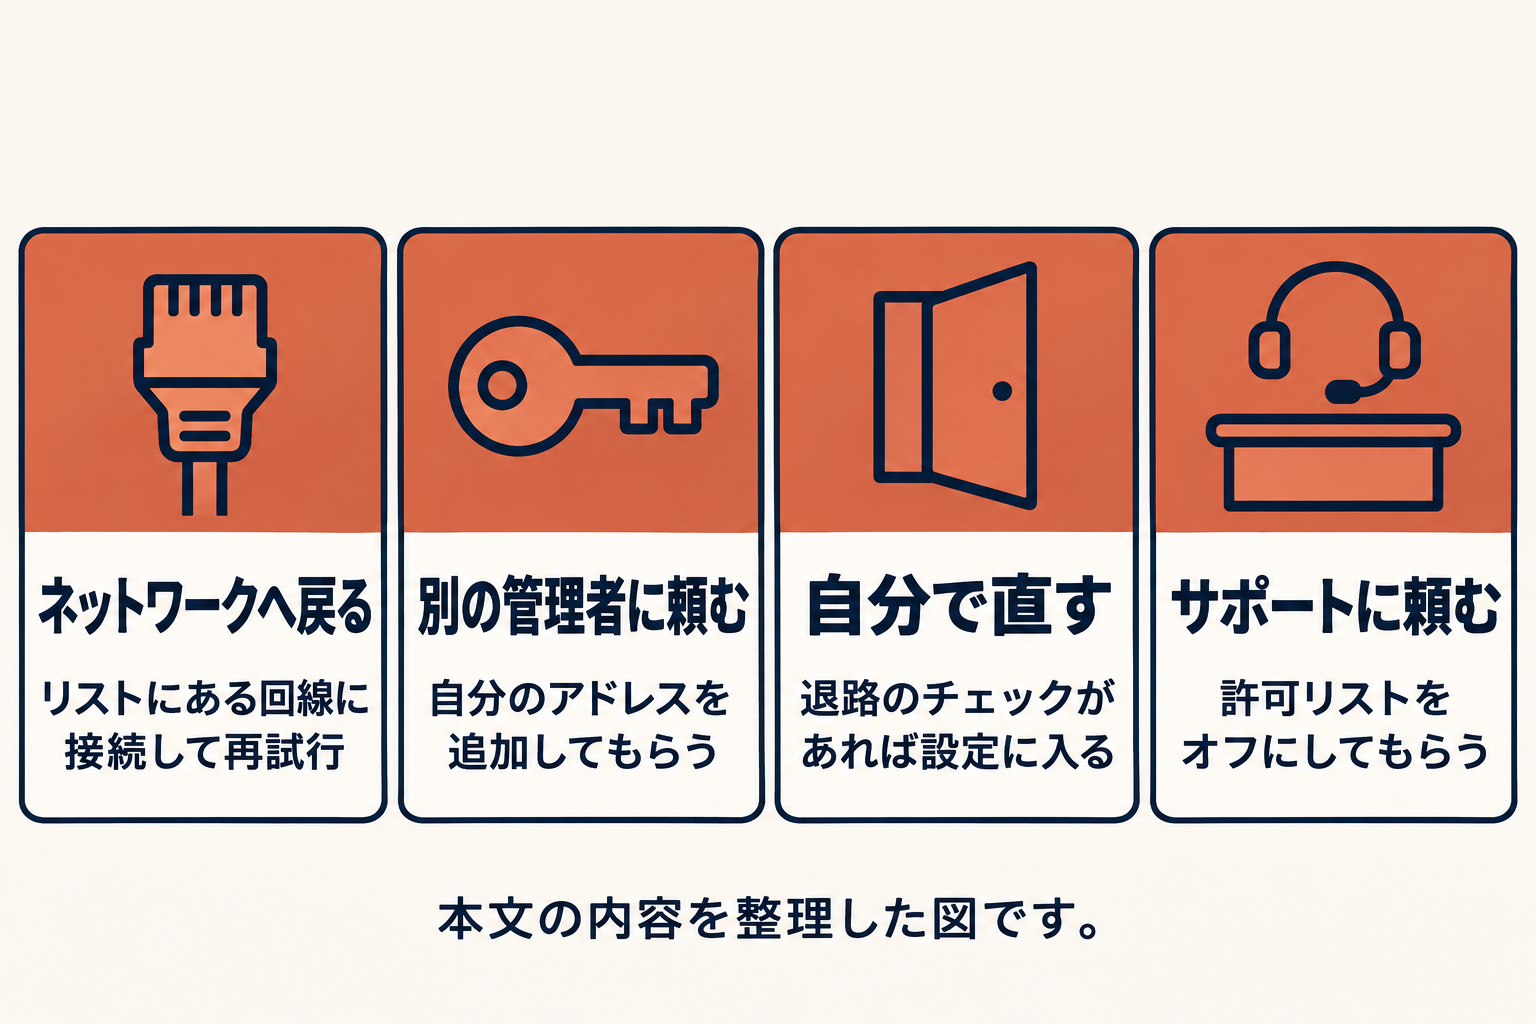
戻し方は、リストにつながるネットワークへ戻る、別の管理者に頼む、自分で直す、Anthropicサポートに頼む、の4通りです。
- リストに載っているネットワーク(オフィスやVPN)に接続し、「Try again」を押す。ボタンがなければページを再読み込みします(公式ドキュメント「IP allowlisting」)。
- リストにあるネットワークにいる別の管理者かオーナーに、自分のアドレスを追加してもらいます。
- 「Keep a way back in」のチェックを入れていた場合は、「Open IP allowlist」から設定ページに入ります。claude.aiでは「Organization and access」です。「Add it」で現在のアドレスを追加するか許可リストをオフにして、保存して確認します。アクセスの復旧には最大15分かかります(公式ドキュメント「IP allowlisting」)。
- 管理者もオーナーもページに到達できない場合は、Anthropicサポートに依頼して許可リストをオフにしてもらいます。
Claude Enterpriseでは管理者はリストを変更できないため、この手順の「管理者またはオーナー」はオーナーかプライマリオーナーを指します(公式ドキュメント「IP allowlisting」)。
許可リストだけでは足りないこと
許可リストは「どこで使えるか」を限るだけで、「いつまで使えるか」は限りません。
公式ページは、短いキーの有効期限を設定するか、Workload Identity Federationに移行して静的なキーをやめることを勧めています。許可リストだけより安全だと説明されています(公式ドキュメント「IP allowlisting」)。
キーの保管場所や渡し方の確認には、クラウド環境でのAPIキーの扱いをまとめた記事が役立ちます。
Claude Codeのクラウド環境とは|依存関係の準備とAPIキーの渡し方
組織全体の接続方式の見直しは、Enterprise向けの自動接続の記事も参考になります。
Claudeの自動接続(Enterprise-managed auth)の設定手順と試し方
同日に出た全端末サインアウト(Admin API・beta)
Admin APIの新機能は、Claude Enterpriseのメンバーを、すべての端末のClaudeからサインアウトさせるものです。
Claude Platformのリリースノートでは、IP許可リストと同じ2026年11月5日の項目として並んでいます。
この機能もbetaで、メンバーは組織に残り、またサインインできます(Claude Platformのリリースノート)。
公式ページによると、リクエストが終わらせるのは次の3つです(公式ドキュメント「User management」)。
- サインインのセッション(ブラウザと端末のすべて)
- 信頼済みデバイス
- この組織向けに発行されたOAuthトークン
次のものは終わりません(公式ドキュメント「User management」)。
- APIキー(Admin APIキーを含む)
- Claude Codeのクラウドセッションとルーティン
- 他の組織向けのOAuthトークン
組織のプライマリオーナーはサインアウトできず、cannot_sign_out_primary_ownerの400エラーになります(公式ドキュメント「User management」)。
この操作にはwrite:membersスコープを持つキーが必要で、ベータ用のヘッダーも指定します(公式ドキュメント「User management」)。
キーがない場合は、オーナーがMembersページの「Sign out everywhere」を使えます。
クラウド上のセッションが続く点は、Web版の記事とあわせて確認するとわかりやすくなります。
Claude Code Web版の使い方|クラウドセッションの始め方と制限
よくある質問(FAQ)
- Q1. IP許可リストはどの組織で使えますか?
- 公式ページに記載があるのは、Claude PlatformとClaude Enterpriseの組織です。個人プランなど、それ以外の扱いは同ページでは確認できませんでした(公式ドキュメント「IP allowlisting」)。
- Q2. 許可リストに入れていないと、Claude Codeはどうなりますか?
- Claude Enterpriseでは、Claudeアカウントでサインインして使うClaude Codeが対象です。ブロックされると403のAPIエラーが表示されます(公式ドキュメント「IP allowlisting」)。
- Q3. 保存してすぐに反映されますか?
- 反映には最大15分かかることがあります。Claude Enterpriseでは、すでに開いている接続やOfficeアドイン、Remote Toolsへの反映がさらに遅れる場合があります(公式ドキュメント「IP allowlisting」)。
- Q4. 許可リストを入れればAPIキーは安心ですか?
- 許可リストはキーが使える場所を限るだけで、期限は限りません。短い有効期限の設定か、Workload Identity Federationへの移行も勧められています(公式ドキュメント「IP allowlisting」)。
- Q5. BedrockやGoogle Cloud経由のClaudeも対象ですか?
- 対象外です。公式ページは、次の4つに許可リストが適用されないと明記しています。Amazon Bedrock、Claude Platform on AWS、Google Cloud上のClaudeモデル、Microsoft Foundry上のClaudeです(公式ドキュメント「IP allowlisting」)。
- Q6. 全端末サインアウトをすると、その人は組織から外れますか?
- 外れません。サインアウトは再サインインを止めないため、立ち入りを止めるには、メンバーの削除などが必要です(公式ドキュメント「User management」)。
読み終わったら、手元に残す
ChatGPT・Gemini・Claude 仕事別の使い分け実践キット
中身
- ChatGPT・Gemini・Claude を仕事別に選ぶ表
- 目的→機能→入力の許可→比較の順番
- 有料プランを考える前の確認
LINE を友だち追加して「AIの使い分け」と送ると、無料で届きます。
LINEで「AIの使い分け」を受け取るまとめ
ClaudeのIP許可リストは、漏れたAPIキーや盗まれたサインインが使える場所を、信頼するIPアドレスに限る設定です(公式ドキュメント「IP allowlisting」)。
設定前に、サーバー・CI・VPN・毎日や毎週だけ動くジョブの出口を洗い出し、「どこからでも設定画面を開ける」チェックで退路を作ります(公式ドキュメント「IP allowlisting」)。
betaのため、導入の前後に公式ページで最新の条件を確かめてください。
Claudeの設定と並行して、AI×SNSの学び方を整理したい方は、こちらから受取案内を確認できます。
あわせて読みたい・姉妹メディア